PHPの脆弱性、何がそんなに怖い?超簡単解説!あなたの知らないサーバーの世界
 LifeTrix編集部
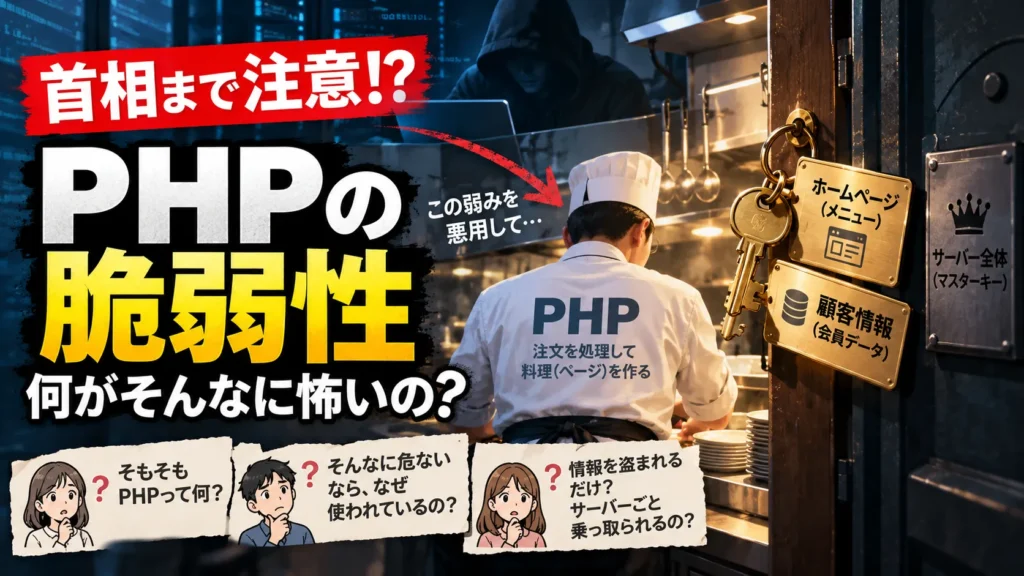
🍳 そもそもPHPって何? お店の厨房スタッフ?
PHPは、主にWebサイトの裏側で動くプログラミング言語です。
例えばネットショッピング。私たちが見ている商品ページを「お店の売り場」とすると、裏側では注文を受け付けたり、会員情報を確認したりする処理が行われています。PHPは、そんな裏方の仕事をする「厨房スタッフ」のような存在です。
💬「カレーを1つお願いします!」
厨房スタッフが注文を受けて料理を用意するように、PHPなどのプログラムが情報を処理して必要なページを表示します。
厨房が止まると料理が出てこないように、裏側のプログラムが止まるとWebサービスが使えなくなる場合があります。
ちなみにPHPは、無料で利用できるオープンソースの技術です。
詳しくは、 ⇒PHP公式マニュアル や、⇒WikipediaのPHP解説 をご覧ください。
💰 そんな重要なところで無料ソフトを使って大丈夫?
「大切なお金や個人情報を扱うなら、
ちゃんとお金を払って作ればいいのでは?」
そう思うのも当然です。でも、インターネットの世界には無料で利用できる優秀なソフトウェアがたくさんあり、多くの企業で利用されています。
| 分類 | 代表的なソフトウェア |
|---|---|
| プログラミング言語 | PHP(今回の主役)、 Perl、Ruby、Python |
| OS(基本ソフト) | Linux |
| データベース | MySQL、PostgreSQL、SQLite |
| Webサーバー | Apache HTTP Server、Nginx |
| ホームページ管理 | WordPress |
※これらはオープンソースの技術で、無料で利用できる版があります。商用版やサポートには費用がかかる場合もあります。オープンソースとは、プログラムの設計図に当たる「ソースコード」が公開され、決められた条件のもとで利用・改良できる仕組みです。
調査会社W3Techsによると、2026年10月時点で、サーバー側のプログラミング言語が判明しているWebサイトの約7割でPHPが利用されています。また、WordPressも、調査対象の全Webサイトの約4割で使われています。※2つの割合は集計対象が異なります。
💬「じゃあ、自社で全部作ればいいじゃない!」
もちろん可能です。しかし、大規模なソフトウェアを一から開発し、何年も保守するには膨大な費用と専門知識が必要です。自社開発でも欠陥がなくなる保証はありません。
私たちも使っている無料ソフト
身近なところではGoogle Chrome、Safari、Microsoft Edgeなどのブラウザも基本無料です。これらは企業が提供する製品ですが、無料だから危険、有料だから安全、という単純な話ではないのです。
🕳️ 今回見つかった「穴」って何?
今回の問題をお店で例えてみましょう。普通は「カレーを1つ」と注文されれば、厨房スタッフはカレーを用意します。
ところが、仕事の手順に思わぬ欠陥がありました。ある特殊な注文を受けると、スタッフが混乱して、本来なら受け付けてはいけない指示まで実行してしまう可能性があったのです。
💬「カレーを注文しただけなのに、店の裏側まで操作できちゃうの!?」
もちろんPHPが人間のように騙されるわけではありません。実際には、メモリの管理やエラー処理に関する欠陥によって、一定の条件で外部から不正なプログラムを実行させられる可能性がありました。
これをリモートコード実行(RCE)と呼びます。
お客さんとして注文する立場の人が、厨房の内部で勝手な仕事をさせられてしまう――そんな危険です。
🩹 セキュリティホールなんて、よくある話じゃないの?
実は、そうなのです。Windows、スマートフォン、ブラウザなどでも、さまざまな欠陥が発見されます。開発者は問題を修正する更新プログラムを公開します。これがセキュリティパッチです。
パッチとは衣服の破れに当てる「継ぎ当て」のこと。お店でいえば壊れた鍵を交換するイメージです。スマホやパソコンのアップデートにも、こうした修正が含まれています。企業では利用者が少ない夜間などに技術者が更新することもあります。
つまり、欠陥の発見も修正も珍しくありません。では、なぜ今回は大騒ぎになったのでしょうか?
🚨 なぜ今回は世界中で大騒ぎになったの?
① 危険度が非常に高かった
今回の2つの脆弱性は、危険度を表す「CVSS v4.0」で、どちらも10点満点中9.2点でした。
💬「9.2点? テストならかなりいい成績なのでは?」
残念ながら、こちらは点数が高いほど危険です。9.0点以上は最も深刻な「Critical(緊急)」に分類され、満点の10点という脆弱性も存在します。
しかも一定の条件では、ログインしていない外部の人でもサーバーに不正なプログラムを実行させられる可能性がありました。会員証を持たないお客さんが厨房スタッフに勝手な仕事を命令できるようなものです。
💡 ひとくち解説
CVSSとは?
ソフトウェアの欠陥の技術的な深刻度を評価する共通の物差しです。点数だけで実際の被害の有無や攻撃される確率が決まるわけではありません。
② 修正前に秘密が漏れてしまった
重大な脆弱性が見つかると、関係者は修正プログラムの公開時刻を慎重に調整します。しかし今回は、準備中に情報が漏れ、公開の足並みが乱れました。
何が起きていた?
| 日本時間(2026年) | 何が起きた? |
|---|---|
| 10月21日 0時ごろ | 脆弱性の識別番号などが予定より早くネット上に流出 |
| 同日 4時30分 | PHP側が緊急の事前告知を公開 |
| 同日 5時ごろ | 調査企業Califが攻撃の実演動画を誤公開 |
| 同日 16時41分 | Chainguardが修正済みプログラムを予定より早く公開 |
| 同日 23時 | PHPの修正版が正式公開 |
最初の流出では、詳しい攻撃方法まで公開されていたわけではありません。しかし、その後の動画や修正版の先行公開で、攻撃者が弱点を調べる手掛かりが増えてしまいました。
お店に例えるなら「明日、壊れた鍵を一斉交換します!」と準備していたのに、交換前に弱点が知られ、一部の店だけ新しい鍵に交換してしまったようなもの。古い鍵と新しい鍵を比べると、欠陥を推測する手掛かりになるかもしれません。
ただし先行公開した企業側にも、利用者を早く守りたいという理由がありました。早く修正することと、まだ更新できない利用者を危険にさらさないこと。 難しい判断が迫られていたのです。
③ 情報が漏れる前から攻撃が試みられていた!
さらに驚くべきことがあります。AWS(Amazon Web Services)は、10月17日の時点で今回の脆弱性を悪用しようとする通信を観測していたと報告しています。
これは、10月21日0時ごろ(日本時間)の情報流出よりも前です。公開前から攻撃方法を知っていた人がいた可能性がありますが、どのように情報を得たかは不明です。
なお、この時点の試みはAWSの「おとりのサーバー」で観測されたものです。実際のシステムへの侵入に成功できたかは確認されていませんでした。
その後、正式公開から数時間以内に新しい攻撃用の実証コードが現れ、AWSは実環境で広く悪用されていると報告しました。ただし、攻撃の試みや悪用の観測と、個々の企業での情報流出の確認は別です。
「修正版が公開されてから考えればいい」では、間に合わない場合もあったのです。
😱 もし悪用されたら、何ができるの?
厨房スタッフは、仕事のために顧客台帳や在庫管理の鍵を持っているかもしれません。もし誰かがそのスタッフに勝手な指示を出せるようになったら?
これらはサーバーの権限や設定などによって起こり得る被害です。今回すべて確認されたわけではありません。
💬「でも、厨房スタッフにできることなんて、たかが知れているでしょう?」
いえいえ、安心するのはまだ早いのです。店長のマスターキーがなくても、厨房スタッフの持つ顧客台帳の鍵だけで重要な情報が盗まれる可能性があります。
🔑 最強の権限「スーパーユーザー」まで奪われたら?
コンピューターにも店員と店長のように操作できる範囲の違いがあります。一般のプログラムには通常、仕事に必要な範囲の権限を与えます。
一方、Linuxなどには「root」という非常に強力な管理者権限があります。これがスーパーユーザー。お店でいえば金庫や防犯設備も操作できる店長のマスターキーです。
もし攻撃者が別の弱点を利用して、この権限まで奪ったら……。
漫画でいえば、スーパーサイヤ人に変身してしまったような状態でしょうか。サーバー内の広範囲の設定やファイルを調べられ、重要な情報が危険にさらされます。
ただし、今回のPHPの穴だけで必ずroot権限が奪われるわけではありません。
最初は基本的にPHPを動かすプログラムの権限で不正な処理が実行される可能性があります。それだけでも十分に危険で、設定ミスや別の弱点と組み合わさるとさらに強い権限を奪われる場合があります。
💡 ひとくち解説
会社全体が危険になることも?
Webサーバーを足がかりに、別のサーバーへ侵入を試みる「横展開(ラテラルムーブメント)」という攻撃があります。すべてに自動的に侵入できるわけではありませんが、権限管理やネットワークの分離が不十分だと、会社全体の業務に影響する恐れがあります。銀行などの重要なシステムでも、何重もの防御が必要な理由です。
🕵️ 自分のブログが犯罪の「踏み台」にされることも?
さらに怖いのは、自分が被害者なのに、知らないうちに第三者への攻撃に利用されることです。乗っ取られたサーバーから、ほかのWebサイトへの攻撃や迷惑メール送信が行われることがあります。これを「踏み台」と呼びます。
💬「でも、自分は何も悪いことをしていないから大丈夫でしょ?」
2012年には、日本で遠隔操作ウイルスに感染したパソコンが犯罪予告に悪用され、4人が誤認逮捕された事件がありました。後に関与していなかったことが判明し、警察は捜査の問題を検証しました。
これは今回のPHP脆弱性とは別の、個人のパソコンに関する事件です。踏み台にされたこと自体で犯罪になるわけではありません。しかし、身に覚えのない犯罪の疑いを受け、調査や対応に巻き込まれる可能性があることを示しています。
なお、今回のPHP脆弱性について、直接修正対応が必要なのは主にWebサイトやサーバーの運営者です。
一般の利用者も、利用しているサービスを通じて影響を受ける可能性はありますが、自分のスマートフォンにPHPの修正プログラムを入れる必要は通常ありません。
セキュリティ対策は自分の情報だけでなく、他人を守るためにも重要なのです。
🌏 今後も、こんな事件は起きるの?
残念ながら、今後も重大な脆弱性が発見される可能性はあります。地震のように、いつどこで見つかるかを完全に予測することは困難です。
最近はAIを使った調査も進み、今回もCalif、OpenAI、Wizなどの報告が問題の深刻さを明らかにする助けとなりました。PHP Foundationによると、2026年7月以降に15件のCVEを公表し、無効・重複など100件以上の報告にも対応したといいます。
AIは守る側の発見を助ける一方、攻撃に悪用される懸念もあります。ただし地震とは違い、ソフトウェアのリスクは更新や適切な設定によって減らせます。
✅ 私たちにできることは?
一般の利用者が、今回のPHPの修正プログラムを自分のスマホに入れる必要は通常ありません。PHPは主にWebサービスを動かすサーバー側の技術だからです。
⚠️私たちにできる対策
- 📱 スマホやパソコンの更新を後回しにしない。
セキュリティ上の問題を修正する更新もあります。 - 🏦 利用する銀行やサービスの公式案内を確認する。
不正利用や情報流出の通知があれば案内に従いましょう。 - ⚠️ 便乗詐欺に注意する。
「PHPが危険!今すぐ更新」などの不審なメールや広告は、リンクを安易に開かず公式サイトで確認しましょう。 - 💻 ブログやWebサイトの運営者は更新状況を確認する。
PHPなどの更新と、必要に応じた侵害調査が大切です。
修正パッチを適用しても、すでに侵入された場合の不正な変更や情報流出まで自動的に解決するわけではありません。
詳しい影響や対策は、関連記事をご覧ください。
👉 PHPの重大な脆弱性とは?影響と対策を詳しく解説
まとめ:知らないところで、インターネットは守られている
私たちは毎日、ネットショッピングや銀行のサービス、SNSなどを当たり前のように利用しています。その裏側では、多くのプログラムが動き、技術者が欠陥を調べ、修正し、システムを守っています。
無料ソフトだから危険なのではありません。大企業だから絶対に安全というわけでもありません。
どんなソフトウェアにも欠陥が見つかる可能性があり、大切なのは、問題が発見されたときに適切に対応すること。 そして、サーバーを守ることは、ほかの人を守ることにもつながります。
私たちが安心してインターネットを利用できるのは、
見えないところで働く、多くの技術者のおかげなのかもしれません。
参考情報
- PHP公式:PHPとは
- PHP Foundation:2026年10月の更新と対応経緯
- JPCERT/CC:PHPにおける複数の脆弱性に関する注意喚起
- AWS:PHP2Shellの公開前に観測した悪用の試み
- W3Techs:サーバー側プログラミング言語の利用統計
- W3Techs:WordPressの利用統計
- FIRST:CVSS v4.0仕様
- 警察庁:平成25年警察白書(遠隔操作事件)
- INTERNET Watch:首相による対応呼びかけ
- 東京都:PHPの重大な脆弱性に対する対応
※2026年10月23日時点の公表情報に基づきます。状況や対応状況は更新される場合があります。


Lifetrixでは、公的機関や事業者の公式情報を確認しながら、暮らし・お金・相続・見守り・旅行など、日々の生活に役立つ情報をわかりやすくお届けしています。
難しく感じやすい制度や仕組みも、実際の暮らしで判断・活用しやすい形で伝えることを大切にしています。
内容確認:前野(Lifetrix)
保有資格:応用情報技術者(経済産業省)/2級ファイナンシャル・プランニング技能士(厚生労働省)/一種外務員資格(日本証券業協会)