PHPの重大な脆弱性とは?サービス停止の理由とスマホ・パソコンへの影響【2026年10月】
 LifeTrix編集部
⚠️ 記事の情報について
※本記事は2026年10月22日時点の情報です。
PHP脆弱性で停止した企業・サービス一覧
各企業の停止内容や復旧状況については、こちらの記事をご覧ください。
📑目次
PHPとは? Webサイトの約7割で使われる技術
PHPは、主にWebサーバー側で動作するプログラミング言語です。
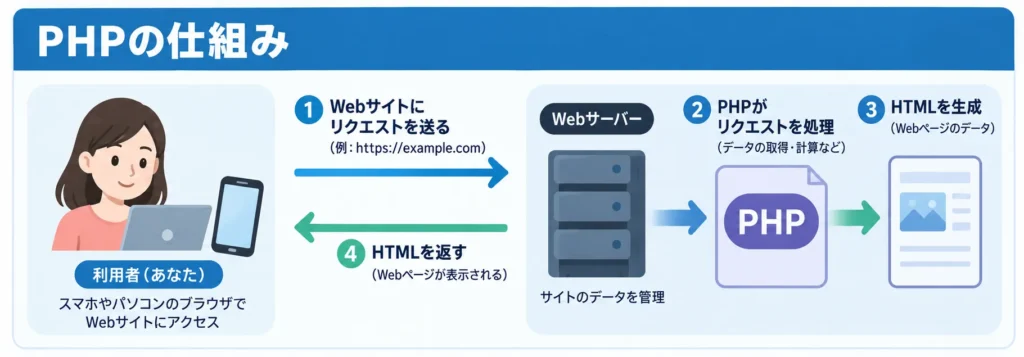
ブラウザに表示するHTMLの生成、ログイン認証、データベースとの連携などに利用されています。ホームページやブログの作成に広く使われる「WordPress」も、PHPを利用する代表的なシステムです。
例えば、Webサイトにアクセスすると、サーバー側でPHPが必要な処理を行い、その結果をブラウザへ送ります。
つまり、PHPはWebサイトの裏側で動くプログラムであり、通常は利用者のスマホやパソコンで直接実行されるものではありません。
調査サイト「W3Techs」によると、サーバー側の使用言語を判別できたWebサイトの約7割がPHPを利用しています。
これは世界の全サーバーの約7割という意味ではありませんが、非常に普及している技術です。
今回の脆弱性は何が危険なのか?
今回公表された重大な脆弱性は、次の2件です。
- CVE-2026-109618
- CVE-2026-109619
どちらも、特定の条件下で、外部から認証なしにサーバー上のプログラムを不正に実行される可能性があります。
これは「リモートコード実行(RCE)」と呼ばれる脆弱性です。
簡単にいえば、本来は利用者が操作できないサーバー内部で、第三者が勝手にプログラムを動かせてしまう可能性があるということです。
悪用されると、情報への不正アクセスやWebサイトの改ざんなどにつながるおそれがあります。
10月22日時点では、悪用を試みる攻撃が観測されたとの報告があります。実際に侵入の被害がどの程度発生しているかは、現時点では明らかになっていません。
また、英国の国民保健サービス(NHS)のセキュリティ部門は、今後悪用される可能性が非常に高いと評価しており、早急な対策が求められています。
PHPの開発チームは10月21日に修正版を公開しています。
修正版:PHP 8.2.35/8.3.36/8.4.27/8.5.12
なお、PHP 8.1以前は公式サポートが終了しています。サーバー事業者が独自の修正を提供する場合もありますが、基本的にはサポート対象バージョンへの移行が必要です。
なぜ多くのWebサイトやサービスが停止したのか?
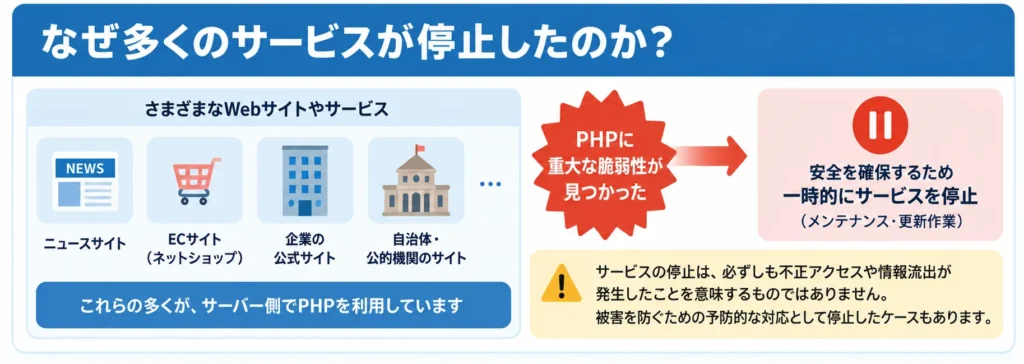
今回の脆弱性は、Webサイトの基盤となるPHP自体に関する問題です。
そのため、PHPを利用する多くのシステムで、影響の確認や安全対策が必要になりました。
修正パッチが公開される前に、不正アクセスを防ぐため、予防的にサービスを一時停止した企業や団体もあります。
ここで重要なのは、「サービスの停止=不正アクセスの被害が発生した」という意味ではないことです。
安全性が確認できるまでサービスを停止することも、セキュリティ対策の一つです。
スマホやパソコンにも影響する?
今回の主な対策対象は、PHPを動作させているWebサーバーです。
| 利用環境 | 必要な対応 |
|---|---|
| スマホ・パソコンでWebサイトを閲覧 | PHPの更新は不要 |
| スマートテレビ・家庭用ルーター | 通常利用ではPHPの更新は不要。メーカーの案内を確認 |
| WordPressなどでサイトを運営 | PHPのバージョンと修正状況を確認 |
| 自分でWebサーバーを管理 | 修正パッチの適用とセキュリティ確認が必要 |
なお、WordPressなどPHPを利用する製品についても、セキュリティ研究者によって攻撃が成立することが実証されています。
これはWordPress自体に今回の脆弱性があるという意味ではなく、WordPressが利用するPHPの実行環境に問題があるということです。
WordPressの運営者は、利用しているPHPのバージョンと修正パッチの適用状況を確認してください。
また、パソコンに開発用のPHPを導入している場合や、NAS・家庭用サーバーなどでPHPを動作させている場合も、別途確認が必要です。
一般利用者が確認しておきたいこと
一般利用者が、企業のサーバーに修正パッチを適用することはできません。
ただし、自分が利用している重要なサービスについて、今回の問題への対応状況が公表されているか確認することはできます。
例えば、銀行、証券会社、決済サービスなどの公式サイトです。
ただし、対応状況を公表していないからといって、対策していないとは限りません。PHPを使用していない場合や、影響がない場合、技術的な対応を優先している場合もあります。
また、今回の脆弱性を理由に、すべてのサービスのパスワードを一斉に変更する必要はありません。ただし、利用先から情報流出などの通知があった場合は、その案内に従ってください。
企業のセキュリティ対策は、問題が発見されたときにも表れる
ここからは、Lifetrixとしての考え方です。
セキュリティ対策は、脆弱性を防ぐことだけでなく、発見されたときに迅速かつ適切に対応できることが重要だと考えています。
セキュリティ上の弱点は、今後も発見され続けるでしょう。すべての脆弱性を事前に防ぐことは困難です。
そのため、企業の対応を見る際には、次のような点にも注目したいところです。
- 脆弱性の情報を速やかに把握しているか
- 影響範囲を確認し、必要な安全対策を実施しているか
- 利用者に必要な情報を適切に伝えているか
企業が公表する対応履歴は、セキュリティに対する姿勢を判断する一つの材料になります。
もちろん、公表の速さだけで安全性が決まるわけではありません。事前に対策を実施している企業や、セキュリティ上の理由から詳細を公表しない企業もあります。
Lifetrixでも、10月22日に今回の脆弱性について影響範囲を確認し、公式SNSなどで対応状況を公表しました。
Lifetrixの個人情報保護やセキュリティ対策に関する基本方針については、以下の記事でも紹介しています。
⇒ 大切な個人情報を守るために。Lifetrixのセキュリティへの取り組み
📝まとめ
今回のPHPの脆弱性は、Webサイトを運営する企業や管理者にとって重大な問題です。
一方、一般利用者がスマホやパソコンにPHPの修正パッチを適用する必要はありません。
今回のポイント
利用者は重要なサービスの公式情報を確認すること。企業側は脆弱性を迅速に把握し、適切に対応すること。
セキュリティ対策では、問題を未然に防ぐ取り組みと同じくらい、問題が発見された後の対応体制も重要です。
✍️編集後記|対応にあたられている皆さまへ
今回の問題では、セキュリティ担当者、インフラ担当者、システム管理者、動作確認を担当する方々など、多くの技術者が対応にあたられていることと思います。
中には、サービスの安全性を守るため、昼夜を問わず対応されている方もいらっしゃるのではないでしょうか。
私たちが普段、安心してサービスを利用できるのは、こうした方々の地道な取り組みに支えられているからでもあります。
対応にあたられている皆さまに、心より感謝申し上げます。
📚 参考情報・公式資料
- PHP公式ニュース(2026年)
- PHP公式:サポート対象バージョン
- IPA:PHPのセキュリティリリース公開予定について
- W3Techs:サーバー側プログラミング言語の使用状況
- NHS England:Critical Vulnerabilities in PHP(PHP2Shell)


Lifetrixでは、公的機関や事業者の公式情報を確認しながら、暮らし・お金・相続・見守り・旅行など、日々の生活に役立つ情報をわかりやすくお届けしています。
難しく感じやすい制度や仕組みも、実際の暮らしで判断・活用しやすい形で伝えることを大切にしています。
内容確認:前野(Lifetrix)
保有資格:応用情報技術者(経済産業省)/2級ファイナンシャル・プランニング技能士(厚生労働省)/一種外務員資格(日本証券業協会)